Flameshot

Bonjour à tous, aujourd’hui je vous partage juste un pointeur vers un petit outil que les jeunes m’ont conseillé : Flameshot, et c’est par ici que ça se passe :

https://flameshot.org/

Du coup, l’outil complète (voir remplace) bien les capacités de l’outil Capture, présent sur Windows par défaut. Notamment avec une pelleté de raccourcis clavier, et surtout la capacité à éditer votre capture directement dans l’App (mettre des flèches, des encadrés, du texte, flouter un endroit ou surligner un autre).

En double effet kiss-cool, l’outil est open source, sous licence GPL3 qui oblige à conserver le code en open-source si vous voulez faire votre version quand même.

Et en cerise sur le gâteau, celui-ci est disponible pour Windows, Mac et Linux (et pilotable en ligne de commande). Tout ceci ce vous permet d’utiliser le même outil partout. Ce n’est pas négligeable si, comme moi, vous travaillez avec plusieurs OS au quotidien.
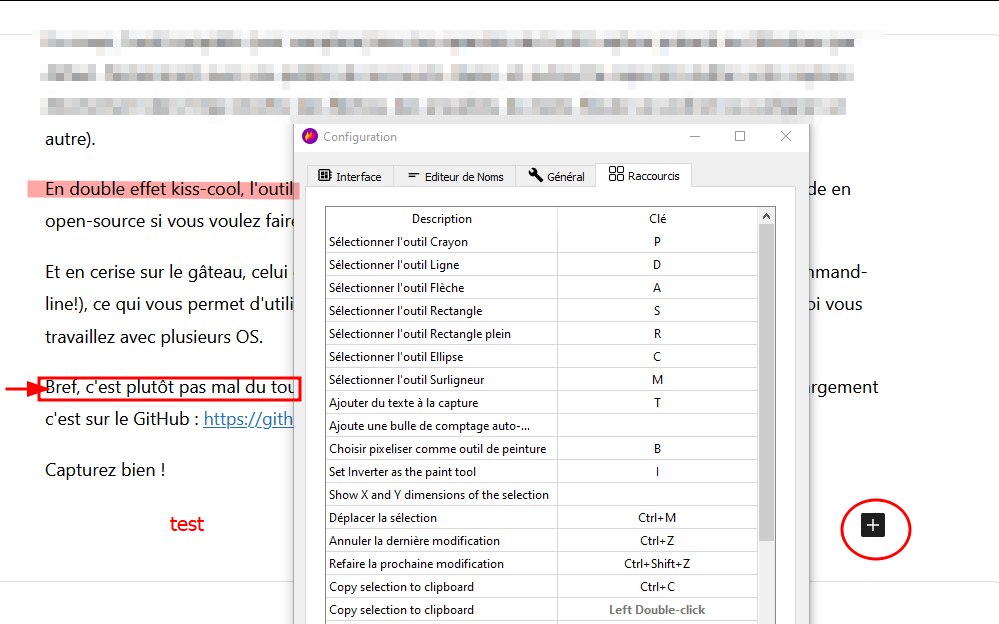
Flameshot

Bref, c’est plutôt pas mal du tout ce truc. Aussi je vous invite à regarder, l’essayer et probablement l’adopter. Pour les téléchargement, c’est sur le GitHub : https://github.com/flameshot-org/flameshot/releases/latest

Capturez bien !… Lire la suite

BlockList iptable avec Splunk et d’AbuseIPDB

Bonjour à tous, aujourd’hui je continue avec un article qui suit ce qu’on avait fait avec la Blacklist Iptables AbuseIPDB la dernière fois. Cette fois on va voir comment construire une BlockList iptable avec Splunk et d’AbuseIPDB.

Qu’est ce que j’entends derrière ce titre ? Simplement que la blacklist ma dernière fois n’est pas très « maline ». Dans le sens, où on verrouille juste 10 000 IP comme des bourrins et sans trop se demander si les vulns ou services qu’elles checkent nous concerne en effet. Alors, ça ne sert pas à rien hein. C’est une bonne base à bloquer facilement mais ce n’est pas forcément utile dans le sens où ces 10 000 ne se connecterons pas forcément à votre site ou infra au final.

En effet, ce qu’on souhaiterai plus, notamment dans une optique de CTI (Cyber threat Intelligence) : c’est de bloquer (sinon détecter au moins) celles qui se connectent effectivement sur nos services (genre à la fail2ban). Le problème c’est que fail2ban c’est bien en protection mono instance. Mais, quand vous protégez tout un système d’information, ça ne passe pas super bien à échelle. Par exemple, je vous laisse imaginez quand vous … Lire la suite

Jump Lists – Forensgeek

Bonjour à tous, aujourd’hui on continue la série Forensgeek avec l’usage des Jump Lists pour la forensics.

C’est quoi les Jump Lists ?

Alors vous voyez dans L’explorateur Windows quand vous cliquez avec le bouton droit sur un icône de la barre des tâches ? comme ci dessous ? bah c’est ça les jump lists simplement.

Jump Lists

Comme les jumps lists sont gérées automatiquement par le système d’exploitation. leur analyse permet de mettre en avant l’exécution de programme ou l’accès à des fichiers. Un petit peu comme pour les Windows Shortcut Files vu la semaine dernière vous récupérerez au passage un timestamp des accès ainsi qu’un chemin ? Comme pour les Lnk, ca fonctionne également si le fichier ou programme source à été supprimé d’où l’intérêt pour la forensics.

C’est où les jump lists ?

Les Jump lists sont stockées dans le repertoire C:\Users\$Username\AppData\Roaming\Microsoft\Windows\Recent

Comme pour les shortcuts pour ceux qui suivent… en fait pas tout à fait, les Jump Lists sont stockées dans 2 sous dossier cachés : AutomaticDestinations et CustomDestinations. Elle se présente sous la forme de fichier au extensions .automaticDestinations-ms et .customDestinations-ms.

Le nom du fichier avant l’extension est en fait un identifiant de l’application auxquel … Lire la suite

Blacklist Iptables AbuseIPDB

Bonjour à tous, aujourd’hui on va regarder comment on peut construire une Blacklist Iptables AbuseIPDB de 10 000 adresses IP malveillantes issu d’AbuseIPDB pour iptables et tout ça gratuitement !

AbuseIPDB ?

AbuseIPDB est un projet collaboratif (détenu par Marathon Studios Inc. depuis 2016) de déclaration des IP malveillantes de façon communautaire. Le service permet de :

  • signaler des adresses IP qui présentent des comportement aggressifs, par exemple : du portscan ou du bruteforce ;
  • contrôler si une IP est (ou a été) référencée par d’autres utilisateurs comme malveillante ;
  • récupérer des listes d’adresses IP pourries par API ou depuis l’interface web.

C’est ce dernier point qui nous intéresse aujourd’hui du coup.

Extraire les IPs malveillante d’AbuseIPDB

Alors il faut savoir qu’AbuseIPDB autorise une inscription gratuite. Celle-ci inclus un certain nombre d’appel à l’API. La première étape de ce tuto est donc de s’inscrire en Free. En « individuel » ou « webmestre », ce dernier profil vous permettant, si vous faire valider votre site si vous mettez jolie un badge abuseIPDB, comme ci-dessous, quelque part sur votre site. Cela permet de passer à 5000 requêtes de signalement au lieu de 1000 normalement.

AbuseIPDB Contributor Badge

Une fois que vous en êtes … Lire la suite