NGINX avec une authentification Kerberos

Salut à tous, ça vous dirait d’apprendre à configurer NGINX avec une authentification Kerberos sous CentOS 7 ? C’est le sujet d’aujourd’hui, vu que j’ai eu besoin de le faire au boulot récemment. Il s’avère que c’est un poil plus suant qu’avec Apache. Bref on y va.

Kerberos ?

Pour ceux qui ne savent pas ce que c’est, kerberos est un protocole d’authentification. Sa particularité est de reposer sur des clés secrètes partagées entre le client et un serveur tiers (le KDC). Vous trouverez pas mal de documentations, plus ou moins exactes, sur le net (c’est un protocole qui date un peu et qui n’est pas forcément super intuitif non plus). On peut vulgariser son utilisation ainsi :

  • A l’ouverture de votre session, le KDC vous délivre un TGT (Ticket Granting Ticket) protégé par un secret partagé entre vous et le KDC.
  • Lorsque vous souhaitez accéder à un service authentifié en kerberos (genre un site web), vous demandez au KDC un TGS (Ticket Granting Service) pour ce service, à l’aide de votre TGT. Ce TGS est protégé (en partie) par la clé secrète du service (que le service partage de son côté avec le KDC)
  • Il vous suffit alors
Lire la suite

De la sécurité des headers HTTP

Sécurité des headers HTTP

Salut à tous, on m’a conseillé de jeter un œil au site securityheaders.com récemment. Celui-ci permet de contrôler la sécurité des headers HTTP d’un site. Et en testant le site, non seulement je me suis rendu compte qu’il m’en manquait quelques-uns. Mais aussi que je ne vous ai jamais fait un point sur la sécurité des headers HTTP. C’est l’occasion !

Quelle sécurité des headers HTTP ?

Bon je ne vais pas vous faire un dessin. Si vous ne savez pas ce qu’est un header HTTP allez faire un tour sur le net (genre ici ou ). Ils ne concernent pas le site à proprement parler (HTML, PHP, JS, CSS) mais la couche précédente du modèle OSI (HTTP). Ces headers permettent au client (le navigateur) et au serveur (nginx) d’échanger des informations relatives à la gestion du site. Comme par exemple : l’authentification, le comportement du cache, les timeouts de connexions ou encore les cookies. Une partie de ces headers concernent directement la sécurité de votre site. On va les détailler une par un ci dessous.

Quels en-têtes pour la sécurité ?

X-Frame-Options

On va commencer par un simple : X-Frame-Options. Ce header serveur permet d’indiquer au navigateur si … Lire la suite

Authentification par certificat client sur nginx

Authentification par certificat client sur nginx

Salut à tous, aujourd’hui on m’a demandé de regarder comment faire de l’authentification par certificat x509 sur un serveur Nginx. Je parle bien ici du client, pas du certificat serveur que vous obtenez avec let’s encrypt par exemple. Donc pour accéder au site web l’utilisateur devra présenter un certificat valide de l’AC que vous aurez défini.

Un certifi-quoi ?

Dans les faits, vous utilisez déjà des certificats x509 (délivrés par let’s encrypt, par exemple) pour authentifier votre site auprès de vos utilisateurs (et comme base pour chiffrer la connexion en HTTPS aussi). Ici ce qu’on souhaite faire c’est l’inverse, c’est à dire que le serveur va demander aux utilisateurs de s’authentifier, en présentant un certificat, avant de les laisser accéder au site.

Alors je suis désolé pour ceux qui ne captent rien aux certificats, ce n’est pas l’objet de cet article. Je pars du postula que si vous cherchez à authentifier vos clients par certificats, c’est que vous savez déjà ce que c’est… Sinon, je vous renvoi quand même (je suis sympa) vers ces sources (ici, , , et ) qui ne sont pas trop mauvaises. Mais ne rêvez pas trop, un bon cours sur … Lire la suite

Exemples de dashboards Splunk – Demo time

Splunk Logo

Salut à tous, j’ai joué un peu avec Splunk ces derniers temps, et j’ai fait des jolis tableaux de bord pour le site et le serveur. C’est un peu un point d’étape après toute la série d’article que je vous ai fait sur Splunk. Du coup aujourd’hui pas de notions compliquées : juste des jolies images exemples de dashboards Splunk et deux vidéos dont je suis content (et merci à Grégoire pour le coup de main !)

Exemples de dashboards Splunk

fail2ban

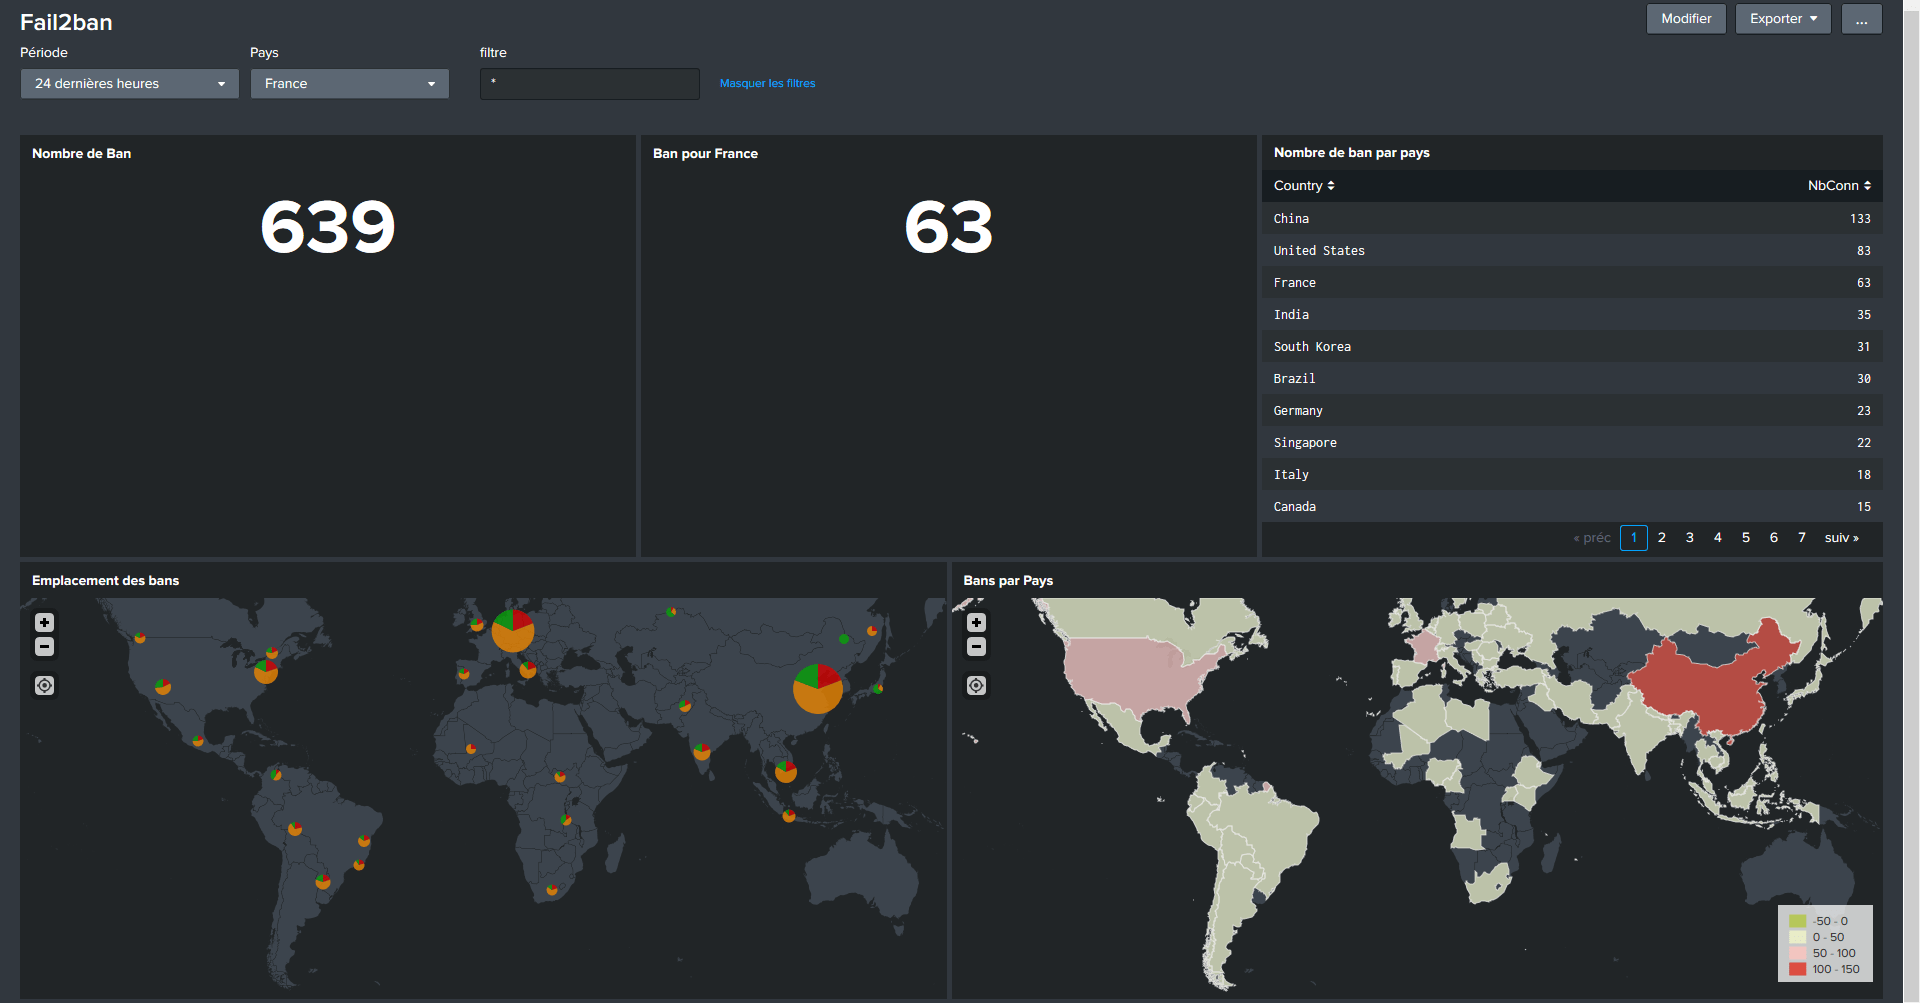
exemples de dashboards Splunk fail2ban
Splunk Fail2ban bashboard

Ce petit dashboard est issu des travaux pour la TA de fail2ban. Les stats affichés ici sont pour 24h. J’ai refait quelques stats, on tombe sur une moyenne d’environ 500 IP différentes bannies par jour.

Vous noterez aussi les pays sources des tentatives : Chine et USA en tête, mais que la France se place en 3ème position. Signe qu’on est pas si mauvais que ça en sécurité informatique ? je vous laisse décider…

Nginx

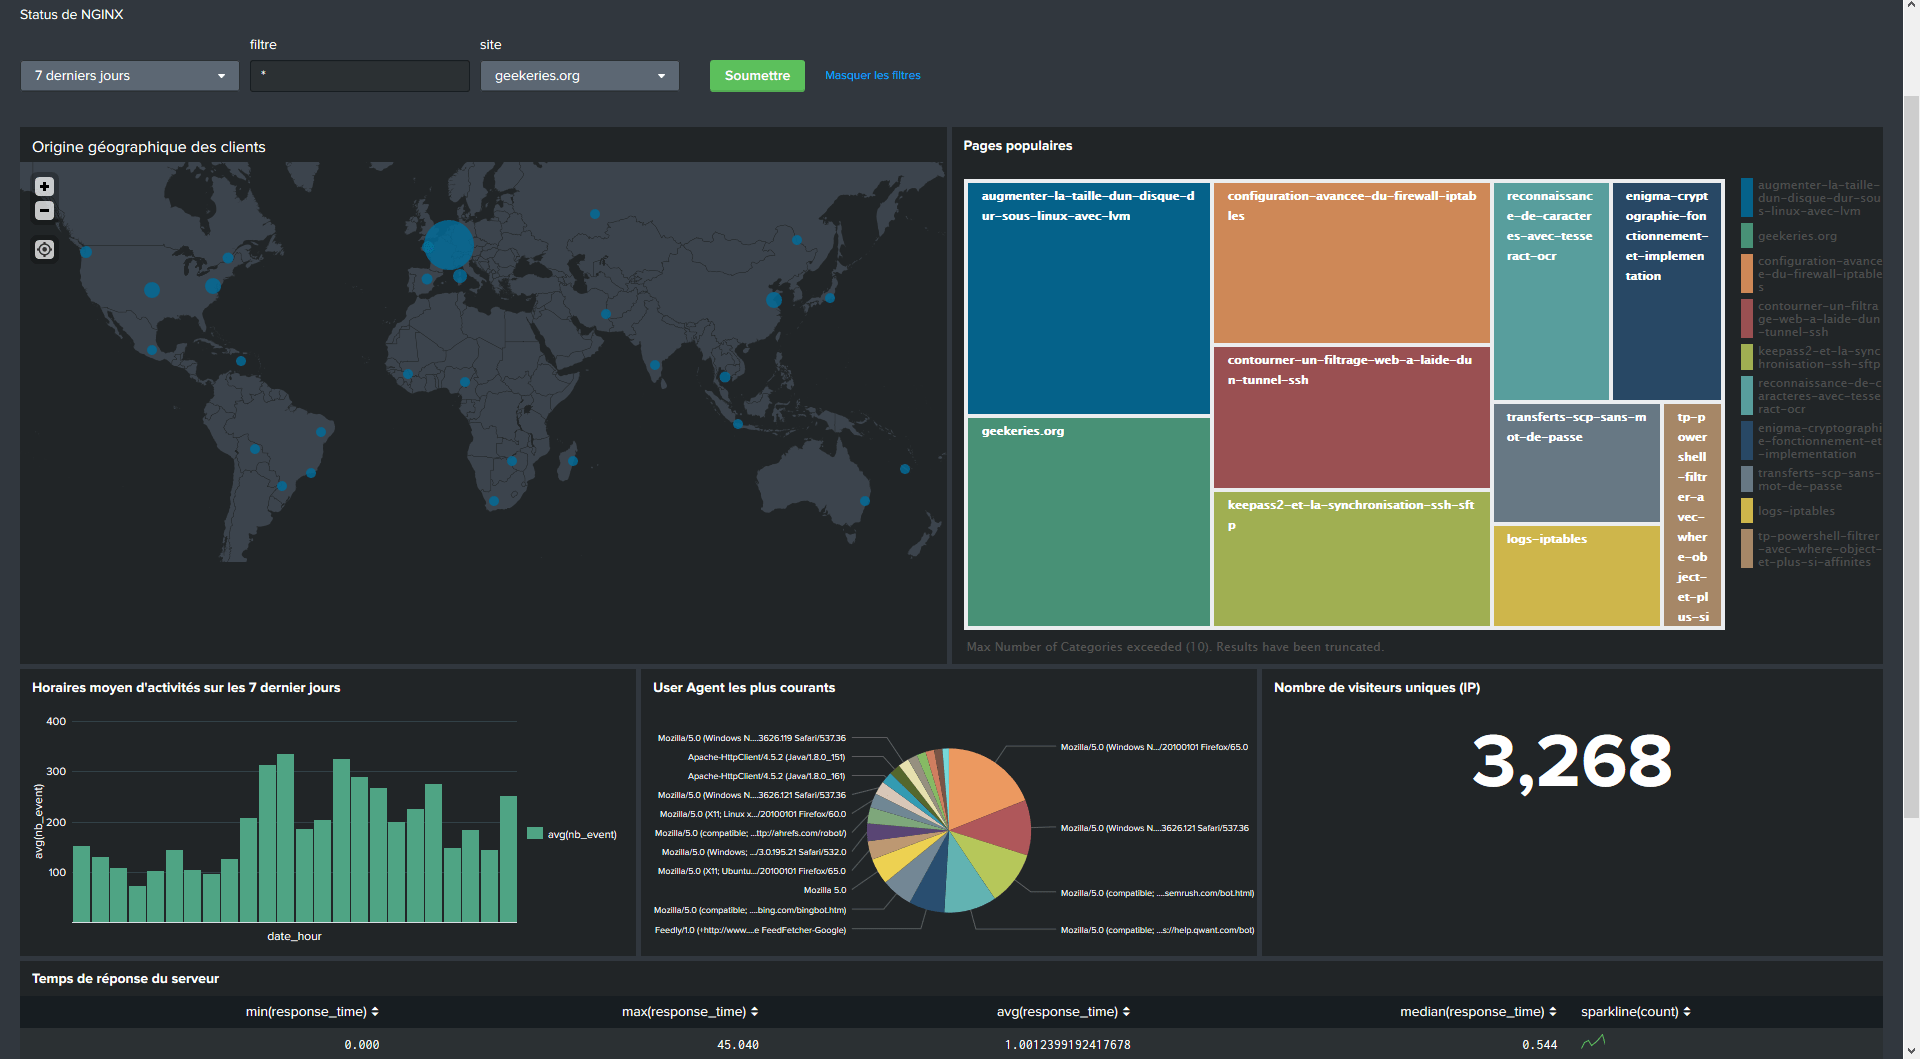
exemples de dashboards Splunk nginx
Splunk nginx dashboard

Celui-ci sur la partie serveur web, je trouve qu’il permet de bien voir les pages du site qui fonctionnent. On voit aussi le nombre d’IP uniques qui requêtent le site (tous ne sont pas des … Lire la suite