Spiderfoot, un outil pour votre OSINT

Bonjour à tous, aujourd’hui je vous parle rapidement d’un outil que je ne connaissais pas pour faire de l’OSINT : Spiderfoot. Spiderfoot est un outil assez rigolo de recherche en source ouverte (OSINT) qui permet de bien préparer ses prestations, ses redteam & pentests ou simplement stalker les collègues ;-). C’est pratique aussi pour repérer l’informatique grise ou simplement faire de la veille.

L’installation de Spiderfoot se fait tout simplement sur une Debian avec python 3, et même si le projet ne propose pas d’image docker officielle tout prête, ça reste possible et on en trouve aussi sur le docker hub faites par la communauté. Bref pas d’excuses !

Après l’étape relou c’est de créer tout les comptes de vos bot et API : google bing, linkedin, twitter, facebook et compagnie pour pouvoir allez récupérer les informations accessibles qu’aux abonnés sur les plateforme. Mais une fois que c’est fait : vous récupérerez une IHM comme celle-ci pour configurer vos scans. Notez qu’il est possible de régler la discrétion du scan 🙂
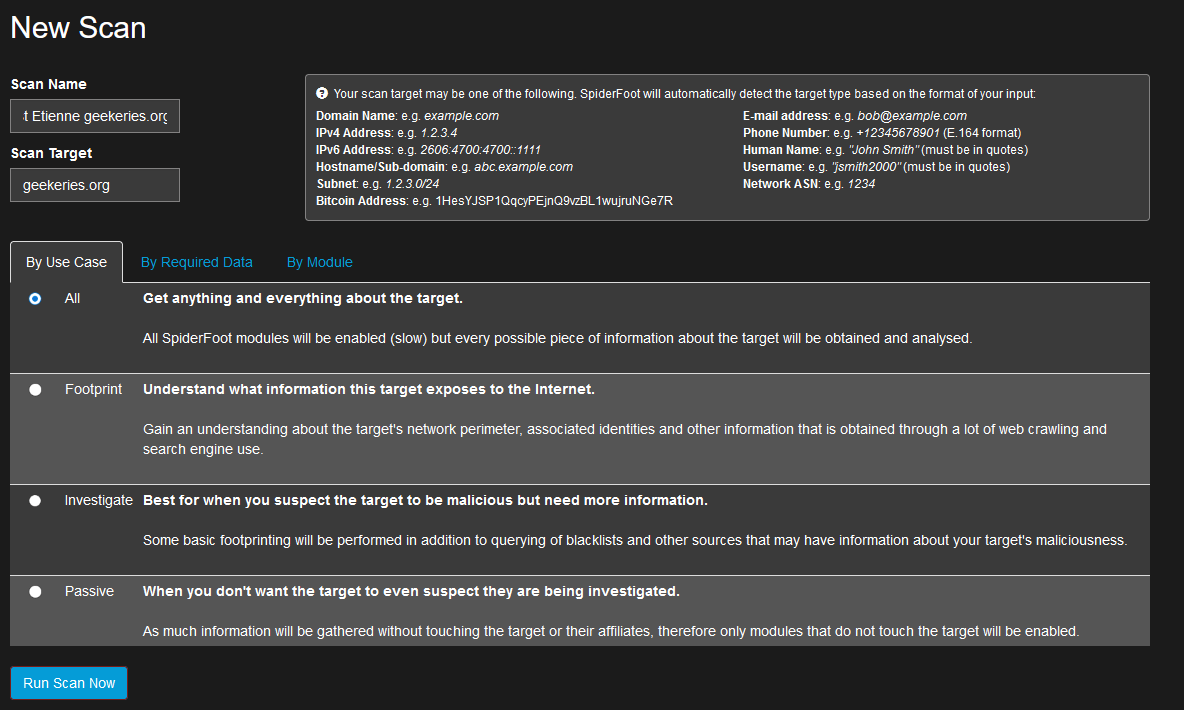
Spiderfoot search

Et ensuite les résultats comme ça au bout d’un moent:
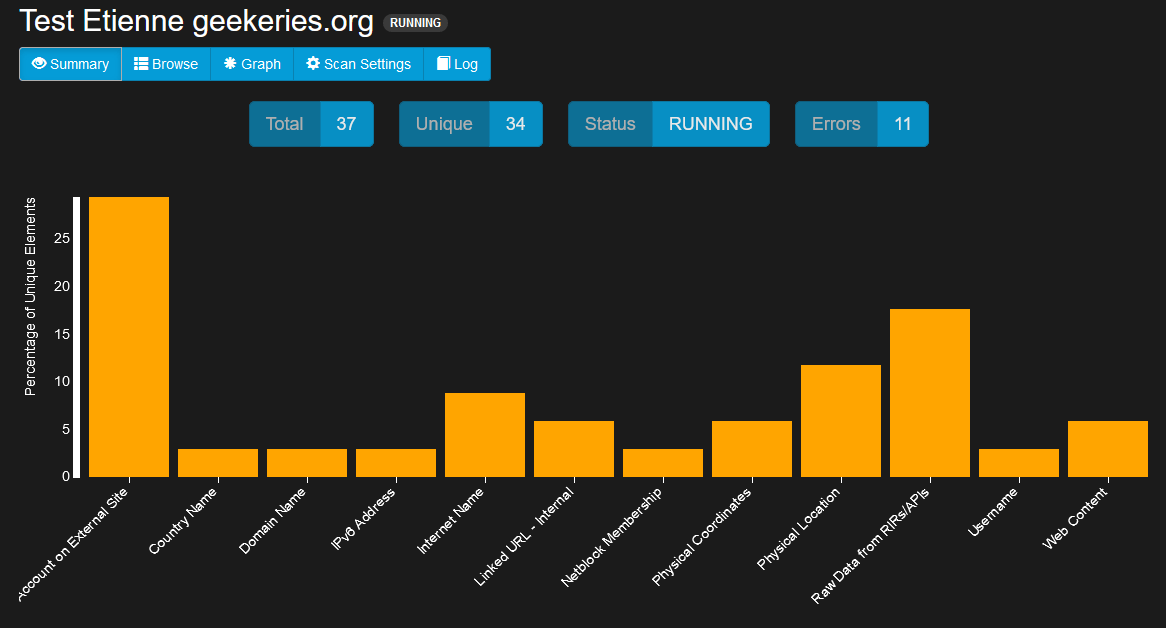
Spiderfoot results

Voilà, je vous laisse tester Spiderfoot du coup, c’est bien marrant et pratique et pas si long à mettre … Lire la suite

Outils de sensibilisation au phishing

Bonjour à tous, aujourd’hui je voulais vous parler de quelques outils de sensibilisation au phishing pour gérer vos campagnes en interne (ou en prestation chez des clients).

Le Phishing ?

Pour les nuls, le phishing ou spear-phishing (quand on ajoute un peu de social-engineering ou d’OSINT pour faire des campagnes bien ciblées) est une technique d’attaque « populaire » (euphémisme). Notamment pour franchir les barrières périmétriques des systèmes d’information.

En effet, un des rares éléments encore entrant aujourd’hui dans les SI (i.e. qui passe d’Internet jusqu’aux postes de travail) reste le mail. Il s’agit donc d’une entrée de choix pour les attaquants qui veulent prendre pied dans un SI. De plus, il y a un aspect statistiques à avoir en tête : même avec un très faible taux de succès (disons 0,01%) si vous envoyez une campagnes de 200 000 mails, vous aurez quand même compromis 20 machines (et le taux peut être beaucoup, beaucoup plus élevé si vous réfléchissez un peu à vos mails).

Pourquoi sensibiliser vos utilisateurs sur le sujet Phishing ?

Contrairement au failles « purement technique » qui doivent être gérées par des admins (normalement un peu compétent et conscient des risques à ne … Lire la suite

Codex en terminal avec un daemon local : mon plan B à VS Code Web

Bonjour à tous, mon passage à Codex en terminal n’était pas vraiment prévu. Tout a commencé avec ce message dans VS Code Web :

Cannot activate the 'Codex – OpenAI’s coding agent' extension because it depends on the 'Codex Audio' extension which is disabled.

Le petit bricolage qui me permettait d’utiliser l’extension Codex dans mon VS Code Web venait peut-être d’atteindre sa limite. Je pouvais chercher une nouvelle rustine, mais ce genre de dépendance interne est précisément ce que je ne contrôle pas. J’ai donc préféré sortir Pwny de l’extension et revenir à une base officiellement prise en charge : le client Codex en ligne de commande.

L’objectif restait le même que dans mon article sur VS Code Web et Codex sur serveur : ouvrir un navigateur, retrouver mon espace de travail et discuter directement avec la licorne. La différence est que VS Code Web ne sert désormais plus que de fenêtre et de terminal. La session Codex vit indépendamment derrière.

Pourquoi sortir Codex de l’extension VS Code ?

Une extension intégrée reste plus confortable. Les liens vers les fichiers s’ouvrent mieux, les images se joignent plus naturellement et l’interface donne davantage l’impression de travailler dans un petit cockpit. Je … Lire la suite

VS Code Web et Codex sur mon serveur : du conteneur au système

Bonjour à tous, après avoir utilisé Codex en Remote SSH pour moderniser mon système de backup, j’avais envie d’aller un cran plus loin : retrouver VS Code Web sur mon serveur, directement dans un navigateur, avec le même workspace et un Codex capable d’investiguer sur la machine. Bref, comme à la maison, mais en version Web, depuis n’importe où.

Le besoin est assez concret. Depuis mon PC personnel, le client lourd VS Code et Remote SSH font parfaitement le travail. Depuis un PC professionnel (ou en nomadisme) sur lequel je ne veux pas, ou ne peux pas, installer toute ma configuration, je voulais simplement ouvrir une URL, passer l’authentification et retrouver mon environnement de dev sur le serveur.

Sur le papier, cela ressemble à une stack Portainer de plus. J’avais déjà Docker, un reverse proxy, un réseau de conteneurs et l’habitude de déployer des services web avec Compose. Il suffisait donc de trouver une image contenant VS Code et Codex, de monter mon workspace et de cliquer sur Deploy the stack.

Évidemment, si cela s’était passé comme ça, cet article ferait huit lignes au lieu de frôler les 5000 mots… Entre le bureau Kasm qui ne … Lire la suite