Cybersécurité et PowerShell – No Limit Sécu

Bonjour à tous, cette semaine, Il y aura deux articles sur le blog : de la pure folie vu mon rythme de publication depuis 1 an, hein ? Et aujourd’hui c’est facile, je vous parle avec Arnaud Petitjean de mon livre Cybersécurité et PowerShell (chez les Éditions ENI) dans le podcast NoLimitSecu (épisode 362) de cette semaine !

https://www.nolimitsecu.fr/cybersecurite-et-powershell/

Cybersécurité et PowerShell
Ma vie, mon oeuvre… :’-D

On y reprend tranquillement le plan du livre avec les contributeurs pour vous donner une introduction aux différents chapitres abordés dans l’ouvrage en commençant avec le PowerShell pour les attaquants et jusqu’aux options pour la défense avec le langage de scripting de MS. Le tout accompagné d’un soupçon de troll, d’une référence à des gens qui se reconnaitrons, de plein de bienveillance et de fun.

Comme tout bon podcast qui se respecte il est disponible sur toutes les bonnes plateformes de streaming :

Bref, je vous souhaite une bonne écoute du podcast à tous (et bonne lecture à ceux qui lisent le livre) et un grand merci à toute l’équipe de NoLimitSécu !

Avant de vous laissez, un peu d’auto-pub (oui, encore) : je vous recommande à l’avance la lecture … Lire la suite
ShellBags for Forensics – Forensgeek

Bonjour à tous, aujourd’hui je continue mes TP forensics et on va s’attaquer aux Shellbags (sacs à coquillage 🙂 ) et leur utilisation pour l’analyse à froid.

C’est quoi les Shellbags ?

Le plus simple pour réaliser ce que sont les Shellbags est de constater que lorsque vous fermer et rouvrez l’explorateur Windows, la fenêtre de celui-ci est rouverte exactement à la même position, avec la même taille de fenêtre et le même ordonnancement des éléments. Bah voilà, les shellbags ça sert à ça et donc à améliorer l’expérience utilisateur. Donc lorsqu’un utilisateur ouvre un répertoire ou change un élément de configuration d’une fenêtre (tri, affichage), un ShellBag est créé.

C’est où et il y a quoi dans un ShellBag ?

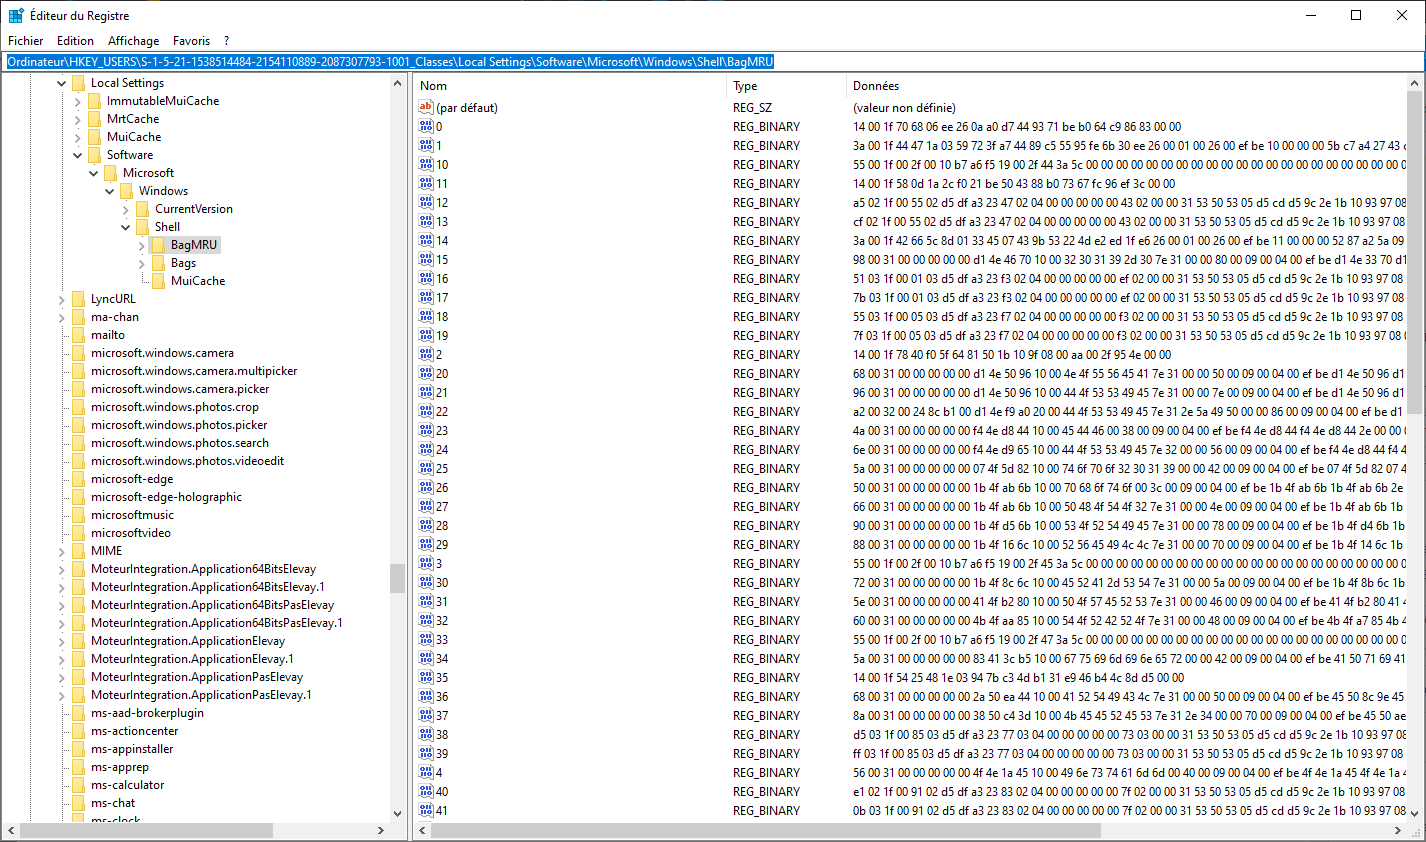
Alors contrairement au prefetch qu’on a vu la semaine dernière. Les Shellbags ne sont pas stockés sous forme de fichier mais dans le registre. Les clés qui nous intéressent aujourd’hui sont :

  • HKCU\Software\Microsoft\Windows\Shell\BagMRU
  • HKCU\Software\Microsoft\Windows\Shell\Bags
  • HKU\{SID}_Classes\LocalSettings\Software\Microsoft\Windows\Shell\BagMRU
  • HKU\{SID}_Classes\LocalSettings\Software\Microsoft\Windows\Shell\Bags

(Pour les anciens, sous Windows XP et 2003 le chemin de registre est : HKU\{SID}\Software\Microsoft\Windows\Shell\ et HKU\{SID}\Software\Microsoft\Windows\ShellNoRoam)

ShellBags

Au final dans le registre reste bien un « fichier » (point de magie dans ce bas monde) sur votre disque et dans le cadre … Lire la suite

Podcast à écouter dans les transports

Edit du 20/05/2022 : je rajoute le podcast naked security de sophos.


Edit du 01/04/2022 : je rajoute quelques podcast qu’on m’a conseillé suite à l’article et dans les commentaires.


Bonjour à tous, aujourd’hui un sujet « plus léger » que d’habitude : les podcast à écouter dans les transports, et recommandés par Geekeries.org (par moi quoi). J’ai eu quelques questions par les petits jeunes au boulot récemment. Du coup voilà, moi j’écoute ça :

  • BBC World Service – Global News Podcast : c’est un podcast sur les actualités, en anglais et par la BBC. C’est intéressant pour différentes raisons. D’abord ça permet de pratiqué son anglais « non-technique » pour nous autre informaticiens. Ensuite, ça vous fait en 45min (environ) un résumé sur l’actu mondial (bon en ce moment ça parle surtout Russie et Ukraine forcément). Enfin, et c’est la raison pour laquelle je l’écoute régulièrement, ça vous donne les nouvelles avec un point de vue hors-Françe. Ce que je trouve toujours très intéressant. Notamment dans le choix des sujets un peu moins orienté…
  • Intelligence service de France Inter : émission à cheval entre le renseignement et la géopolitique par France Inter (on aime, on aime pas) mais dont
Lire la suite

Changer le sourcetype après un Universal Forwarder

Bonjour à tous, aujourd’hui, je veux vous parler d’une configuration possible dans une infra Splunk pour changer le sourcetype après un Universal Forwarder. En effet dans une infra Splunk, lorsque vous utilisez un UFW (Universal Forwarder), dans votre fichier Inputs.conf vous devez définir le sourcetype des logs.

Par exemple :

[monitor:///splunk-inputs-dir/PROXY/*/*.log]
disabled = 0
index = proxy
host_segment = 3
sourcetype = editor:proxy

Comme on le voit le sourcetype est affecté pour le dossier surveillé. Et il n’est pas possible de placer des règles pour définir des sourcetypes custom en fonction du host ou du format de la ligne de log par exemple. En lisant sur les forums Splunk, la plupart des postes que j’ai vu disent qu’il faut remplacer l’UFW par un heavy forwarder, sauf… qu’en regardant bien la doc, on a une option pour faire faire le travail à nos indexeur.

En effet, il est possible de jouer avec les fichiers props.conf (et transforms.conf) pour lui faire appliquer un TRANSFORMS sur les logs. Par exemple, le props.conf qui défini vos extractions du champs pour votre sourcetype devrait ressembler à quelques chose comme :

[editor:proxy]
EVAL-bytes = bytes_out+bytes_in
EXTRACT-proxy = ^une méchante regex
TIME_FORMAT = %s%3N
TIME_PREFIX
Lire la suite