De la sécurité des headers HTTP

Salut à tous, on m’a conseillé de jeter un œil au site securityheaders.com récemment. Celui-ci permet de contrôler la sécurité des headers HTTP d’un site. Et en testant le site, non seulement je me suis rendu compte qu’il m’en manquait quelques-uns. Mais aussi que je ne vous ai jamais fait un point sur la sécurité des headers HTTP. C’est l’occasion !

Quelle sécurité des headers HTTP ?

Bon je ne vais pas vous faire un dessin. Si vous ne savez pas ce qu’est un header HTTP allez faire un tour sur le net (genre ici ou ). Ils ne concernent pas le site à proprement parler (HTML, PHP, JS, CSS) mais la couche précédente du modèle OSI (HTTP). Ces headers permettent au client (le navigateur) et au serveur (nginx) d’échanger des informations relatives à la gestion du site. Comme par exemple : l’authentification, le comportement du cache, les timeouts de connexions ou encore les cookies. Une partie de ces headers concernent directement la sécurité de votre site. On va les détailler une par un ci dessous.

Quels en-têtes pour la sécurité ?

X-Frame-Options

On va commencer par un simple : X-Frame-Options. Ce header serveur permet d’indiquer au navigateur si … Lire la suite
Comment stocker un mot de passe ?

Salut à tous, aujourd’hui on va continuer le cycle d’article sur les mots de passes, et plus particulièrement : comment stocker un mot de passe. Pour info, je me pompe sans honte sur cet article de sophos, qui est au top sur le sujet.

Comment on faisait ? ou plutôt comment ne pas stocker un mot de passe.

En clair !

La plus ancienne méthode de stockage consistait à stocker les mots de passe… en clair ! Elle pose quelques petits problèmes, assez évidents : en cas d’attaque réussie, en cas de réutilisation du mots de passe, etc. Cette méthode là, on ne la rencontre plus trop chez les professionnels. Mais parfois, on tombe encore sur un utilisateur qui garde un joli fichier Excel avec tout ses mots de passe dedans.

R1- Ne pas stocker les mots de passe en clair, donc.

Chiffré ?

Puisqu’on ne peut pas les stocker en clair, on va les chiffrer, non ? bein non plus, déjà cela signifie que les administrateurs accèdent encore au clair de vos mots de passe. En fait, en chiffrant votre base de mot de passe vous ne faites que transférer la sécurité sur le secret de la … Lire la suite

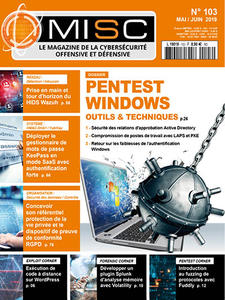
MISC N°103 – KeePass et YubiKey, A vos Kiosques ! Prêt ! Partez!

Salut à tous ! Je sais, ça fait un mois que j’ai rien écrit sur le blog… Mais c’est pour la bonne cause : je viens d’être publié dans le MISC N°103 sur KeePass et YubiKey page 66 (en kiosque depuis le 26 avril 2019) ! Je vous tease le titre :

KeePass multiplateforme en authentification forte avec une YubiKey

Ça vous rappelle un truc ? C’est un peu le fils spirituel de l’article KeePass2 et la synchronisation SSH/SFTP entre Windows, Linux et Android que j’avais posté début 2018 sur le blog. Mais en beaucoup, beaucoup, plus complet cette fois. J’y ajoute l’authentification double facteur, des dessins (pour ceux qui ne savent pas lire) et une vraie analyse de sécurité de la solution présentée à la fin.

« Fabriqué au cœur de l’ile de France, entre l’A86 et le périph’. Cet article, moulé au clavier avec amour, a été affiné au moins 6 semaines de manière ancestrale dans nos caves du boulot. »

Et merci aux collègues !

« OSEF : C’est pâques, on veut des chocolats »

Pour les lecteurs du blog, et juste pour vous, je vous ai planqué un easter egg dans l’article. C’est discret et … Lire la suite

Le Pentest physique, C’est quoi ?

Salut à tous, aujourd’hui je vous propose une vidéo (à la fin de l’article) sur le PenTest Physique. Il s’agit d’une intervention faite au wild west hacking fest 2017. Dans les trucs à retenir :

  • L’états d’esprit d’un pentest en informatique et d’un pentest physique sont exactement les mêmes.
  • Personne ne crochète des serrures, si un attaquant doit en arriver là c’est plutôt un bon signe.
  • Les clé standards : c’est le mal.
  • Ne faite pas de câlins à un inconnu, même s’il est sympa… et encore plus si vous avez votre carte d’accès sur vous…
  • Personne ne se méfie du gars qui répare les ascenseurs, en particulier s’il a un badge et un paperboard.
  • On peut troller les hotlines des d’urgence des ascenseurs (mais ne le faites pas, c’est comme les services de secours, hein).
  • Comme en informatique, tous les outils qui vont bien existent.
  • Ne laissez pas trainez vos clés sur une voiturette de golf…

Bref, tout ça pour vous (re)dire que s’il est utile de se toucher la nouille toute la journée sur d’éventuelles zero-day et de patcher vos serveurs à tout bout de champs. Si votre salle machine a une issue de secours avec une porte … Lire la suite