Backup Cloud Archive d’OVH

Bonjour à tous, aujourd’hui on va parler de nouveau d’archivage cloud avec les Backup Cloud Archive d’OVH. En effet, depuis que j’ai basculé le serveur sur l’offre eco d’ovh (genre vers mi-avril) je n’ai plus les 100Go de Stockage FTP offert que j’avais chez Scaleway (mais j’ai une machine 2 fois plus costaud pour 1€ de plus). Du coup, il y a un petit jeune au taf qui m’a conseillé de regarder l’offre Cloud Archive d’OVH.

Cloud Archive d’OVH ?

L’offre Cloud Archive est une offre de stockage long terme un peu à la Amazon glacier. L’avantage par rapport à un backup « manuel » c’est que vous êtes direct sur une offre « redondée » avec du contrôle d’intégrité. Le gros avantage de Cloud Archive par rapport à AWS Glacier que j’avais testé précédemment c’est qu’il est possible de charger les donnée en SSH avec du SFTP ou Rsync par exemple. Ce qui est un poil (beaucoup) plus simple que l’API REST d’amazon.

La contrepartie, c’est que la facturation est un peu différente et qu’on paye au stockage et à l’upload des données cette fois. Bon après ce n’est pas trop cher non plus, hein. En gros actuellement, si … Lire la suite
BlockList iptable avec Splunk et d’AbuseIPDB

BlockList iptable avec Splunk et d'AbuseIPDB

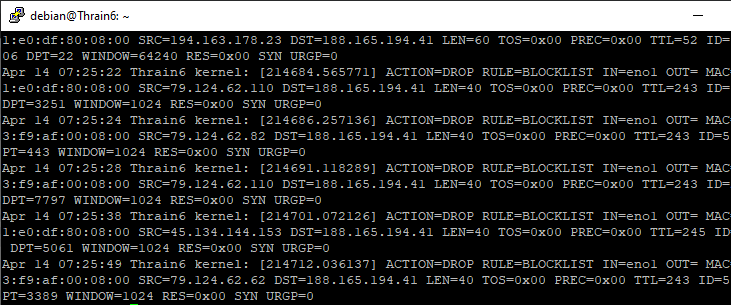
Bonjour à tous, aujourd’hui je continue avec un article qui suit ce qu’on avait fait avec la Blacklist Iptables AbuseIPDB la dernière fois. Cette fois on va voir comment construire une BlockList iptable avec Splunk et d’AbuseIPDB.

Qu’est ce que j’entends derrière ce titre ? Simplement que la blacklist ma dernière fois n’est pas très « maline ». Dans le sens, où on verrouille juste 10 000 IP comme des bourrins et sans trop se demander si les vulns ou services qu’elles checkent nous concerne en effet. Alors, ça ne sert pas à rien hein. C’est une bonne base à bloquer facilement mais ce n’est pas forcément utile dans le sens où ces 10 000 ne se connecterons pas forcément à votre site ou infra au final.

En effet, ce qu’on souhaiterai plus, notamment dans une optique de CTI (Cyber threat Intelligence) : c’est de bloquer (sinon détecter au moins) celles qui se connectent effectivement sur nos services (genre à la fail2ban). Le problème c’est que fail2ban c’est bien en protection mono instance. Mais, quand vous protégez tout un système d’information, ça ne passe pas super bien à échelle. Par exemple, je vous laisse imaginez quand vous … Lire la suite

Blacklist Iptables AbuseIPDB

Blacklist Iptables AbuseIPDB

Bonjour à tous, aujourd’hui on va regarder comment on peut construire une Blacklist Iptables AbuseIPDB de 10 000 adresses IP malveillantes issu d’AbuseIPDB pour iptables et tout ça gratuitement !

AbuseIPDB ?

AbuseIPDB est un projet collaboratif (détenu par Marathon Studios Inc. depuis 2016) de déclaration des IP malveillantes de façon communautaire. Le service permet de :

  • signaler des adresses IP qui présentent des comportement aggressifs, par exemple : du portscan ou du bruteforce ;
  • contrôler si une IP est (ou a été) référencée par d’autres utilisateurs comme malveillante ;
  • récupérer des listes d’adresses IP pourries par API ou depuis l’interface web.

C’est ce dernier point qui nous intéresse aujourd’hui du coup.

Extraire les IPs malveillante d’AbuseIPDB

Alors il faut savoir qu’AbuseIPDB autorise une inscription gratuite. Celle-ci inclus un certain nombre d’appel à l’API. La première étape de ce tuto est donc de s’inscrire en Free. En « individuel » ou « webmestre », ce dernier profil vous permettant, si vous faire valider votre site si vous mettez jolie un badge abuseIPDB, comme ci-dessous, quelque part sur votre site. Cela permet de passer à 5000 requêtes de signalement au lieu de 1000 normalement.

AbuseIPDB Contributor Badge

Une fois que vous en êtes … Lire la suite

Docker et Portainer part 9 – Monitoring des performances docker avec Splunk

Docker et Portainer

Salut à tous, ça fait longtemps qu’on a pas parlé de docker, non. ? Et je vous avais promis de parler du Monitoring des performances docker avec Splunk. Ça fait quelques mois que j’ai mis en place un truc sur le serveur mais que je n’ai pas eu le temps de vous mettre sur le blog.

Rappel des articles de la série « Docker et Portainer » :

V1, dans le doute : script…

Ma première tentative a … Lire la suite