Intégrer l’IPS Suricata 4.1 dans Splunk

Suricata 4.1 dans Splunk

Salut à tous, aujourd’hui on va regarder ce qu’on peut faire avec l’IDS/IPS Suricata 4.1 dans Splunk. Suricata est un logiciel issu un développement « from scratch » dans le but de faire un IDS/IPS libre compatible avec les règles de Snort (tenues par Cisco). On va donc voir comment on installe Suricata 4.1 (en beta actuellement) sur une Debian 9 et ce qu’on peut faire pour le configurer et intégrer les résultats dans Splunk.

Installation Suricata 4.1 (beta)

La procédure d’installation de Suricata est très bien documenté ici et là. Je n’en reprends donc ci-dessous que les grandes lignes pour la version 4.1.

# apt-get install libpcre3 libpcre3-dbg libpcre3-dev build-essential libpcap-dev libnet1-dev libyaml-0-2 libyaml-dev pkg-config zlib1g zlib1g-dev libcap-ng-dev libcap-ng0 make libmagic-dev libjansson-dev libnss3-dev libgeoip-dev liblua5.1-dev libhiredis-dev libevent-dev libnetfilter-queue-dev libnetfilter-queue1 libnetfilter-log-dev libnetfilter-log1 libnfnetlink-dev libnfnetlink0
# curl -O 
… Lire la suite

Intégration et analyse des logs iptables dans Splunk

Splunk Logo

Salut à tous, aujourd’hui on va regarder ce qu’on peut tirer de nos logs iptables dans Splunk. Dans mon dernier article sur iptables je vous ai déjà montré comment configurer les logs iptables, on va voir dans ce TP comment les intégrer simplement dans Splunk et ce qu’on peut tirer des logs iptables dans Splunk.

Intégrer les logs iptables dans Splunk

Dans le premier TP je vous ai déjà montré comment ajouter des logs via une app dédiée, on va recommencer dans la mesure où une app existe aussi pour iptables (source) ! Elle a un prérequis qui est que le champ de log doit être préfixé par « ACTION= ». Ça tombe bien, c’est ce que j’ai fait précédemment (à croire que je savais où j’allais, incroyable). Vous pouvez donc suivre facilement les même étapes que pour intégrer les logs Nginx, mais avec le fichier /var/log/iptables.log et le source type linux:netfilter. Je vous conseille encore une fois d’utiliser un index dédié avec un politique de rétention adaptée à vos logs de firewall et votre espace disque.

Analyse de logs iptables avec Splunk

Je vous propose ci-dessous quelques recherches sur vos log iptables pour évaluer … Lire la suite

Intégrer des logs Nginx dans Splunk

Splunk Logo

Salut à tous, voici le second article de la série sur Splunk et aujourd’hui on va voir comment intégrer des logs Nginx dans Splunk, et ce qu’on peut en tirer dans un dashboard simple. Je vous invite à jeter un coup d’œil à mes précédents articles concernant Nginx du coup.

Apps Splunk pour NGINX.

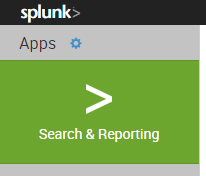
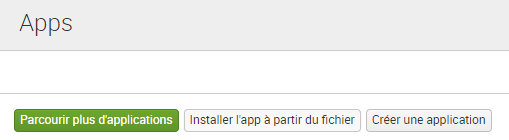
Splunk propose un Add-on spécifique pour logs NGINX, vous pouvez le télécharger ici, mais aussi suivre la documentation là. On ne va pas s’embêter à définir notre propre format de données et on va utiliser le leur directement. Depuis la page d’accueil commencez par cliquer sur l’engrenage à côté de Apps :Intégrer des logs Nginx dans SplunkPuis, cliquez sur installer « l’App » à partir du fichier.

Intégrer des logs Nginx dans Splunk

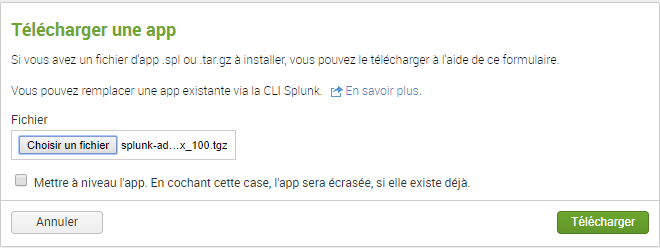
Et téléversez sur votre serveur le fichier splunk-add-on-for-nginx_100.tgz que vous avez préalablement téléchargé sur votre machine.

Intégrer des logs Nginx dans Splunk

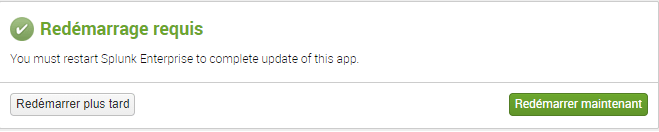
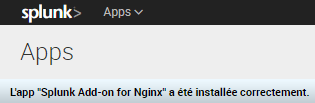
Il vous faudra enfin redémarrer Splunk, soit en ligne de commande, soit directement depuis l’interface.Intégrer des logs Nginx dans SplunkLe message indique le plugin s’est installé correctement.

Intégrer des logs Nginx dans Splunk

Configurer NGINX avoir des logs au format attendu par Splunk.

L’Add-on Nginx supporte le format de logs par défaut de Nginx mais propose aussi une configuration de format de journaux plus complète, avec l’explication suivante :

« The Splunk Add-on for

… Lire la suite

Installer Kali linux sur une USBArmory

Attaques par clés USB

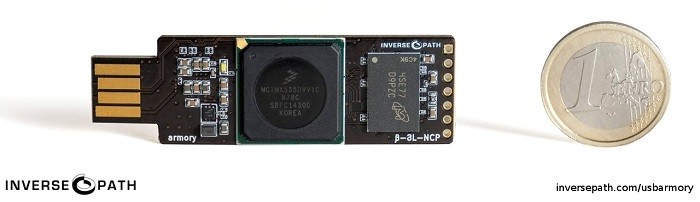
Salut à tous, Récemment j’ai aidé un collègue à déployer un OS Kali linux sur une USBArmory. Dans les fait ce n’est pas très compliqué mais la doc officielle fournie par Kali est un peu légère et celle que l’on trouve sur le Google Group de l’USBArmory (doc) est horriblement compliquée par rapport à ce qu’il y a réellement besoin de faire. Donc c’est parti, comment claquer une image Kali linux sur une USBArmory ?

Installer Kali linux sur une USBArmory

  1. Télécharger l’image pour USBArmory sur le site officiel de kali.
  2. Extraire le « .img » de l’archive « .xy » en avec 7zip par exemple.
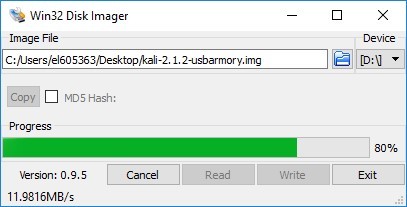
  3. Copier l’image sur la carte micro SD de votre USBArmory avec Win32diskImager (ou dd sous linux):
     Kali linux sur une USBArmory
  4. Remettre la carte MicroSD sur l’USBArmory et brancher la clé sur une machine Linux ou Windows et la laisser booter (i.e. la LED clignote).
  5. Configurer la carte réseau USB/RNDIS associée à la clé avec l’IP 10.0.0.2 (pas de GW pour l’instant)

À partir de là, ça devrait fonctionner tout seul avec un simple :

ssh root@10.0.0.1 #password: toor

Si vous avez des problèmes pour charger un drivers compatible avec la clé sous Windows je vous invite à jeter … Lire la suite