Cairn : quand un jeu vidéo d’escalade me refile le vertige de la paroi

Bannière du jeu d escalade Cairn face au mont Kami

Salut à tous ! On change un peu des scripts d’administration et des conteneurs aujourd’hui pour un petit format quickie, exactement dans l’esprit de mon vieux billet où j’avais marché sur La Mun dans Kerbal Space Program. Pour ceux qui ont déjà jeté un œil à la page À Propos ou à mon retour sur le test des piolets Grivel North Machine Carbone, vous savez que l’escalade et l’alpinisme occupent une grande partie de mes week-ends depuis plus de quinze ans. Alors quand j’ai lancé le jeu Cairn, développé par le studio français The Game Bakers, je m’attendais à passer deux heures tranquilles sur un titre indé contemplatif. Grave erreur : le jeu est terriblement bien foutu, et il m’a collé devant mon écran une sensation que je n’aurais jamais pensé revivre avec mon clavier (mécanique, of course) : ce bon vieux malaise viscéral face à la paroi quand le gaz commence à peser lourd sous les semelles.

Pourquoi le jeu Cairn n’a rien d’un parc d’attractions

Dans 99 % des jeux vidéo, grimper est une formalité un peu ridicule. Vous poussez le stick vers le haut dans Assassin’s Creed, Uncharted, ou Tomb Raider et … Lire la suite
LLM, prompting, RAG et agents IA : mes ressources pour y voir plus clair

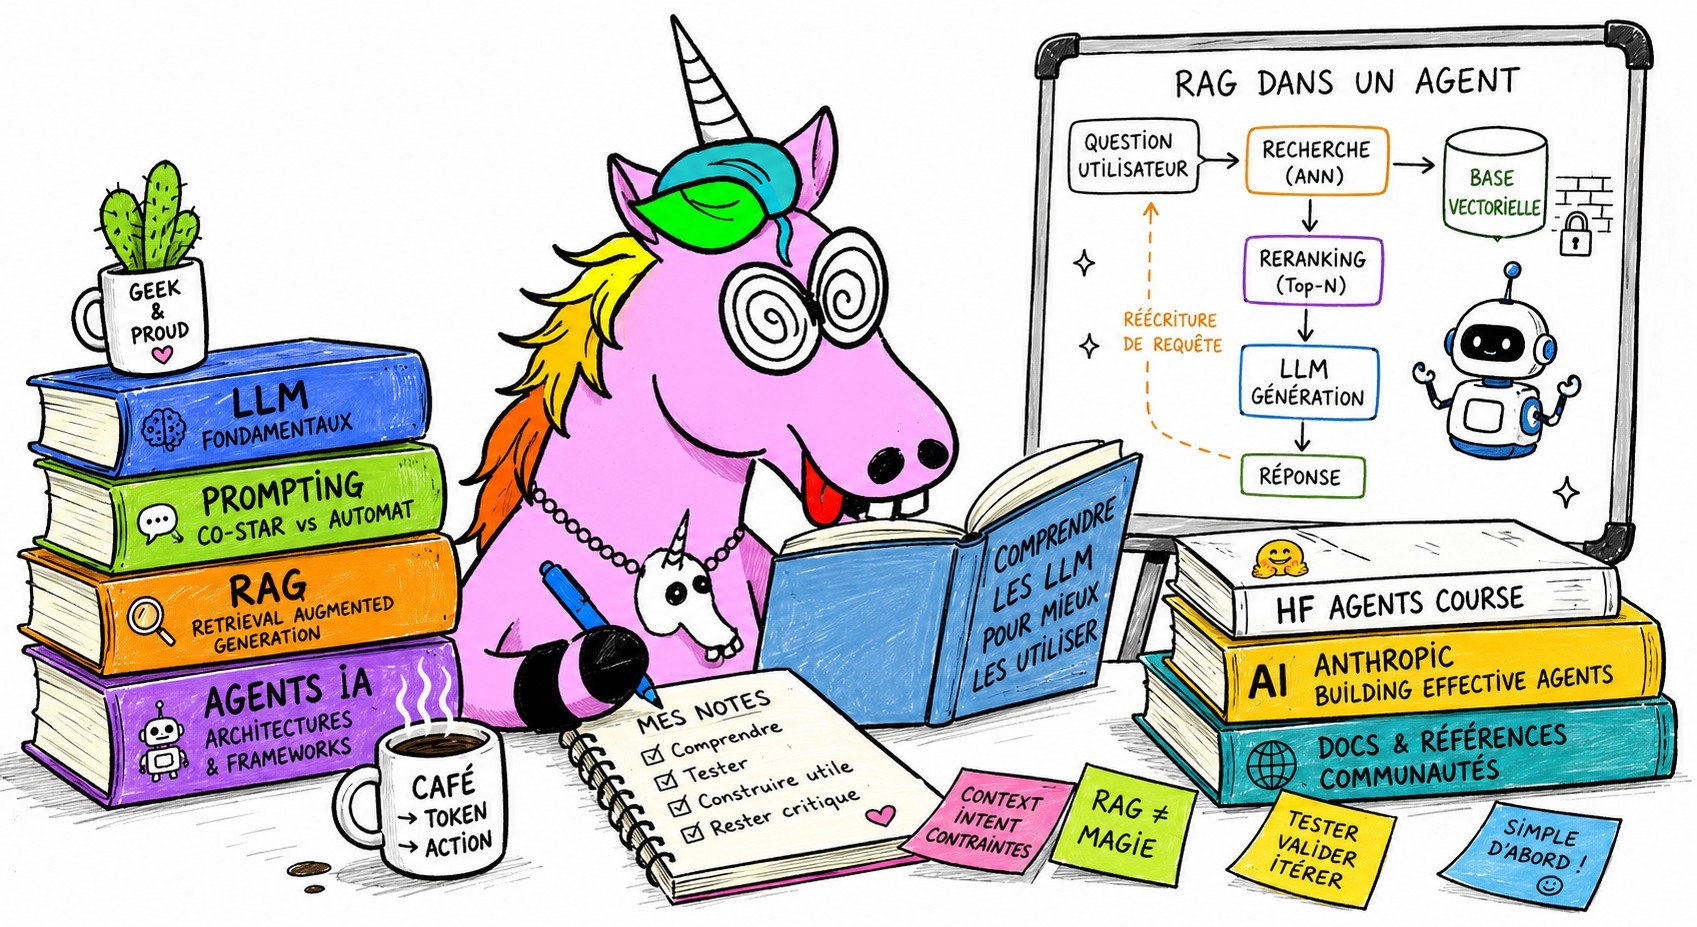
Ressources pour comprendre les LLM, le prompting, le RAG et les agents IA Emplacement image : Image mise en avant WordPress

Hello à tous, je me suis récemment consolidé une petite liste de ressources pour remettre un peu d’ordre dans tout ce qu’on lit sur les LLM et agents IA. Entre les modèles, les frameworks et les acronymes qui poussent plus vite que mes containers Docker, il devient facile de perdre le fil.

Comprendre ce qu’il y a dans la boîte noire

Pour commencer doucement, le cours de Louis-François Bouchard sur les LLM sans maths est une bonne porte d’entrée.

Mais si vous voulez vraiment comprendre ce qui se passe dans la boîte noire, je vous conseille aussi le document de JT Graveaud, « Plonger au cœur des LLM sans faire de maths ». Il déroule progressivement tokenization, embeddings, transformeurs, attention multi-têtes puis génération auto-régressive. J’aime particulièrement l’approche : suffisamment technique pour comprendre pourquoi le modèle fait ce qu’il fait, mais sans vous demander de refaire les calculs matriciels sur un coin de table. Et il ne cache pas les limites : hallucinations, biais, consommation de ressources ou fenêtre contextuelle.

Si vous voulez ensuite mettre les mains dedans, l’incontournable LLM Course de Hugging Face est l’étape logique. C’est gratuit, beaucoup plus technique, et Python devient clairement votre ami.

Avant

… Lire la suite

Les termes informatiques en français

Les termes informatiques en français

Salut à tous, je ne sais pas si vous travaillez (ou avez travaillé) dans un « grand groupe français » ou « bien franchouillard » comme je dis souvent :-), mais dans certains milieux, ils ont la culture de « franciser » tous les termes informatiques en français qui leur passe sous la main et qu’on utilise couramment (pour info, mon premier drame ça a été IGC à la place de PKI). A la décharge de ces gens-là, l’académie française publie régulièrement des recommandations sur le sujet, donc si vous voulez portez la parole « officielle » dans une présentation (et vous faire mousser auprès d’un service de l’état) c’est par ici :

http://www.academie-francaise.fr/dire-ne-pas-dire/neologismes-anglicismes

On y trouvera la très sérieuse frimousse pour le smiley ! ou encore le message codé même si apparemment on peut dire crypter pour eux parfois (TLDR : non, on peut pas).

Et puis dans les moins sérieux mais bien plus fun dont je voulais vous parler aujourd’hui, il y a le bitoduc (pour pipeline, merci @PYL), et dont un site de petits malins se sont amusé à référencer les traductions… selon eux :

https://bitoduc.fr/

C’est déjà beaucoup plus synthétique et rigolo, un peu dans … Lire la suite

Les excuses cyber

les excuses cyber

Salut à tous,

Bon je continue avec des articles « bref », comme je suis complètement charette au taf en moment je trouve pas le temps de vous écrire des articles de fond. Du coup aujourd’hui, je vous partage un site que j’ai découvert la semaine dernière et qui référence toutes les excuses cyber à la con et qu’on rencontre régulièrement quand on travaille dans le milieu de la sécurité informatique.

Ce site c’est : cyber.excusesecu.fr.

Pour vous donner envie d’aller voir, je vous en sors quelques-unes bien marrantes :

  • “Les mots de passe sont aléatoires, mais pas au sens cryptographique du terme. On prend des mots de passe auxquels un attaquant ne penserait pas tout de suite.”
  • “Je souhaite supprimer les pare-feux, ces équipements ne sont pas agiles… mais les types de la sécu s’y opposent farouchement.”
  • “Vous avez compromis le domaine, mais à partir d’un poste de travail interne. L’attaquant, lui, n’a pas ce poste de travail.”
  • “Non malheureusement, les journaux sont inexploitables du fait de leur format binaire. L’éditeur de la solution ne dispose pas d’un logiciel qui permettrait d’en faire la conversion dans un format compréhensible.”

Il y en a quelques unes à … Lire la suite