Phishing hôtel sur WhatsApp : enquête sur un faux paiement de réservation

La licorne Geekeries examine un message de réservation suspect, un hameçon et des indices d’usurpation d’hôtel.

Bonjour à tous. Fin septembre, je prépare mon déplacement à Stockholm pour la 78e réunion du TF-CSIRT. Ma chambre à l’Hotel Birger Jarl est réservée et payée sur Booking.com. Puis un WhatsApp arrive : il connaît l’hôtel, mes dates et me presse de « vérifier » la réservation. J’ai ouvert le lien et il s’agissait d’une belle tentative de phishing hôtel sur WhatsApp.

L’hôtel m’a confirmé par email que le message était frauduleux. Il avertit aussi ses clients sur son site que des messages WhatsApp usurpent son identité pour réclamer un paiement. Le plus gênant, ici, c’est que l’expéditeur disposait d’assez de vraies informations pour rendre son histoire crédible.

Un message qui connaissait trop bien ma réservation

Le message invoquait une réservation à confirmer sous 24 heures. J’ai ressorti la confirmation et le reçu de Booking : la référence du WhatsApp a huit chiffres, sauf que la vraie en a dix (et les deux emails Booking.com donnent bien la même, évidemment). L’expéditeur connaissait mon séjour mais la référence qu’il utilisait n’était pas celle de ma réservation.

Même vérification pour l’argent : ma chambre était déjà intégralement payée en couronnes suédoises (SEK). Les 300 € affichés sur la fausse … Lire la suite
Paid interviews attacks

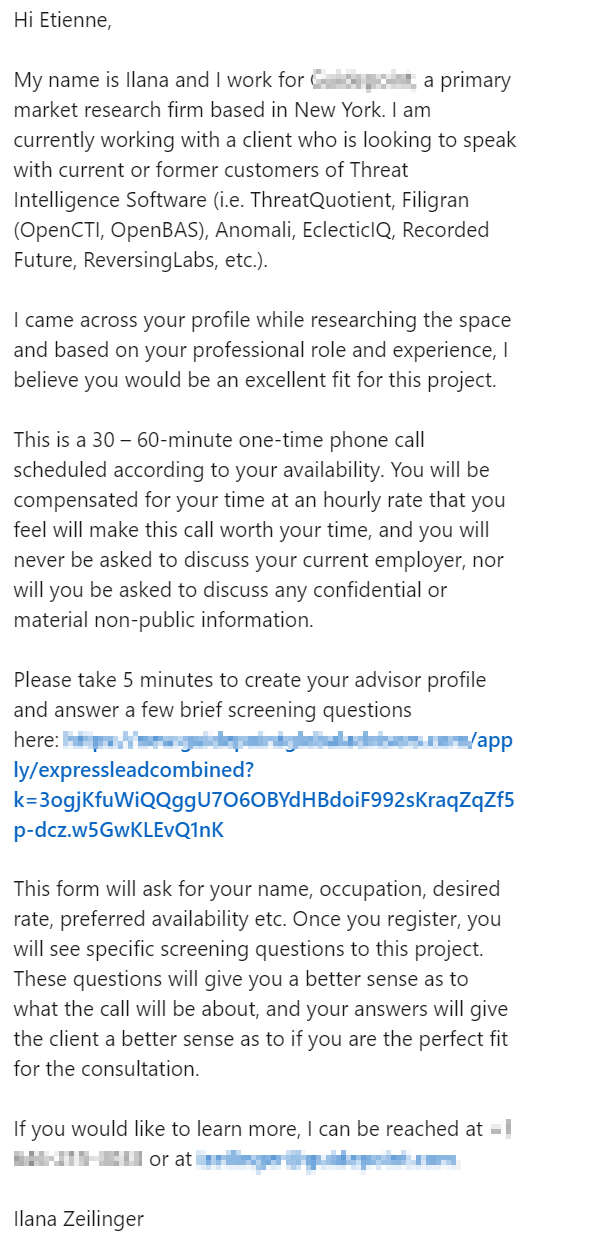
Hello à tous, aujourd’hui je souhaite aborder un sujet qui m’a particulièrement interpellé et agacé : les sollicitations pour des « interviews rémunérées » (Paid interviews) qui, à première vue, peuvent sembler inoffensives, mais qui cachent en réalité un risque d’espionnage industriel. Ces messages, souvent envoyés via LinkedIn ou par mail, se présentent sous la forme d’offres généreuses pour des entretiens en lien avec votre domaine d’expertise.

Mais derrière ces propositions attrayantes, se cache une menace réelle pour la sécurité des entreprises. Plutôt que de simples demandes de conseils, ces entretiens peuvent être une stratégie déguisée pour obtenir des informations confidentielles.

Paid interviews : Exemples de sollicitations

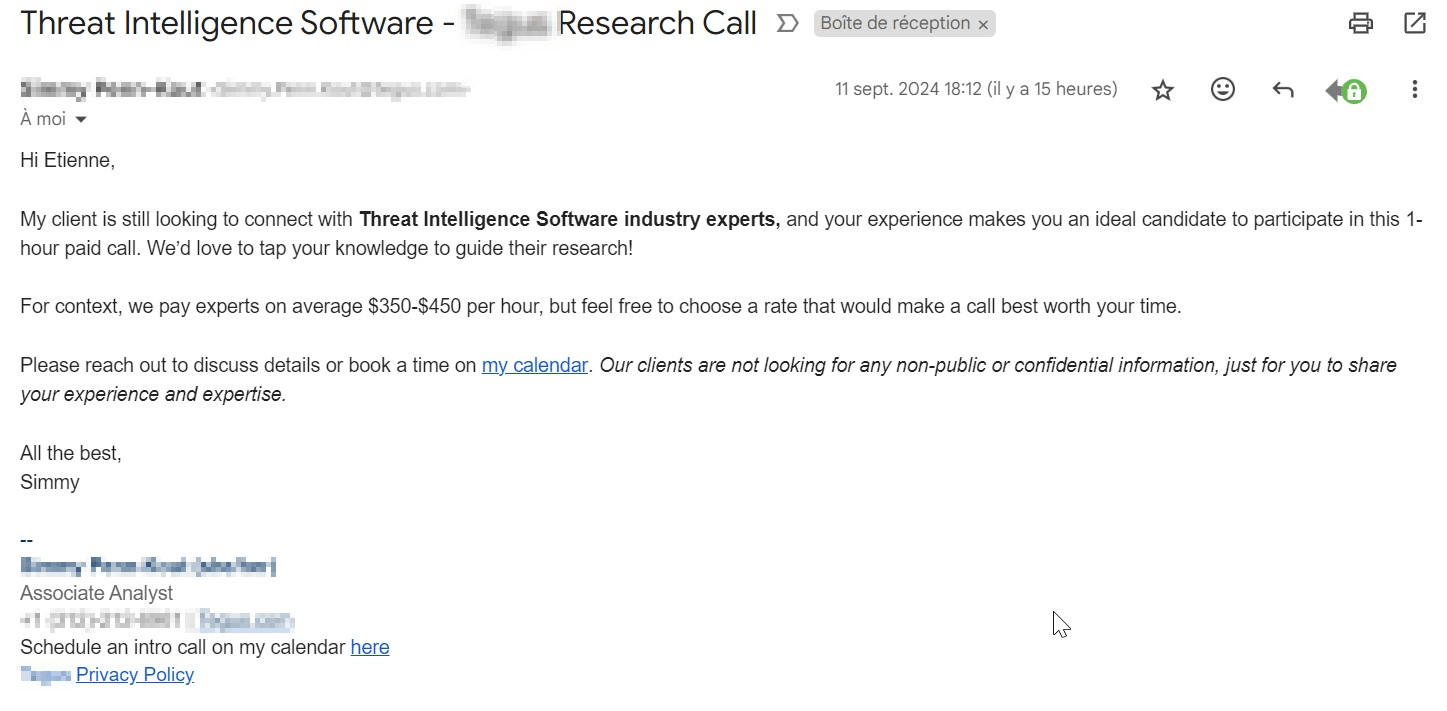
Ces sollicitations prennent souvent la forme d’emails ou de messages LinkedIn qui semblent, à première vue, inoffensive. Vous recevez une invitation à participer à un entretien « rémunéré », présenté comme une opportunité de partager votre expertise contre une généreuse compensation financière. Cependant, ces offres, qui flattent parfois votre ego ou mettent en avant une rémunération attractive, peuvent cacher des intentions bien plus préoccupantes. Voici quelques exemples de sollicitations reçues récemment, souvent sous couvert de « consulting » ou « recherche d’expertise » :

Paid interviews exemple

Autre exemple

Paid interviews exemple

Voir des relances insistentes :

Paid interviews exemple

Il est … Lire la suite

Le rôle de RSSI, étude du CESIN

Hello à tous, c’est la rentrée et mon backlog d’article continue de grossir sans que je ne puisse y passer beaucoup de temps pour le faire diminuer. Néanmoins, et bonne nouvelle il y a quand même du contenu à vous partager. Et notamment cette semaine, le CESIN à publier une étude sur le rôle de RSSI (CISO en anglais) et c’est par ici que ça se passe.

Étude sur la rémunération et le positionnement organisationnel des responsables cybersécurité – 2024

Elle est franchement bien et permet de

  1. Mieux comprendre les différences derrière le mot magique de « RSSI ». On se rend très bien compte que le rôle varie énormément en fonction de la taille de l’entreprise concerné. Je vous rappelle que vous pouvez jeter un coup d’œil à la liste des membres pour vous rendre compte du socle de l’étude (390 sur 838 ont répondu).
  2. Percevoir la variété des missions de la compliance réglementaire à la sécurité opérationnelle en passant par les sauvegardes. Et enfin d’évoquer les salaires (qui habituellement font rêver tout le monde).
  3. Remetre, de mon point de vue, « les pendules à l’heures » sur les salaires et on se rend compte notamment d’une forte disparité
… Lire la suite

SPF Checker en PowerShell

Coucou les gens, on se fait un quicky aujourd’hui ? je vous partage vite fait un SPF Checker en PowerShell pour contrôler vos configurations SPF. Je m’explique, j’ai un psychopathe des mails dans mon équipe, il terrorise tout le monde en usurpant les domaines qui ont mal configuré leur SPF. Du coup, ca me semble utile de vous former un peu la dessus, parce que je ce que vous en dehors de chez nous m’inquiète un peu pour être honnête.

SPF ?

Alors quand on parle sécurisation des mails, Il y’a 3 protocoles qu’il faut connaître :

On va les détailler « vue macro » ci-après, pour que vous compreniez les grands principe de chaque.

SPF

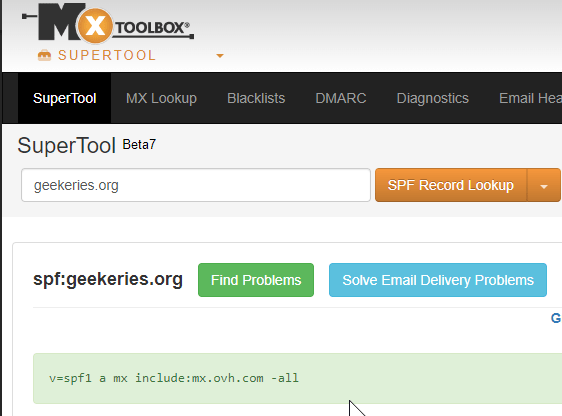
C’est le plus ancien et le plus simple à comprendre. Avec SPF, vous listez simplement dans un enregistrement DNS les serveurs SMTP autorisé à envoyer des mails pour votre nom de domaine. Par exemple, si vous regardez pour geekeries.org, vous verrez que j’autorise « mx.ovh.com » à envoyer des mails à ma place, parce que j’ai la grosse flemme de configurer un serveur SMTP moi même.

SPF Checker en PowerShell

Vous noterez le « -all … Lire la suite